课程简介
当 AI Agent 需要在企业内部系统(Jira、Slack、Outlook、HANA、Confluence 等)上完成真实工作,团队会撞上三层难题:身份认证(凭证如何安全获取与注入)、领域知识(如何让通用 Agent 理解企业内部领域)、Skill 演化(如何让 Skill 写完之后还能持续变好)。
当前,行业主流做法是将凭证明文塞进 Agent 上下文(凭证泄露风险),要么把 Skill 写成一次性脚本(几周就腐化),要么用 LLM judge 坚守 Skill 演化质量(不可复现、无法回归)。这三个短板正在成为企业级 Agent 落地的核心瓶颈。
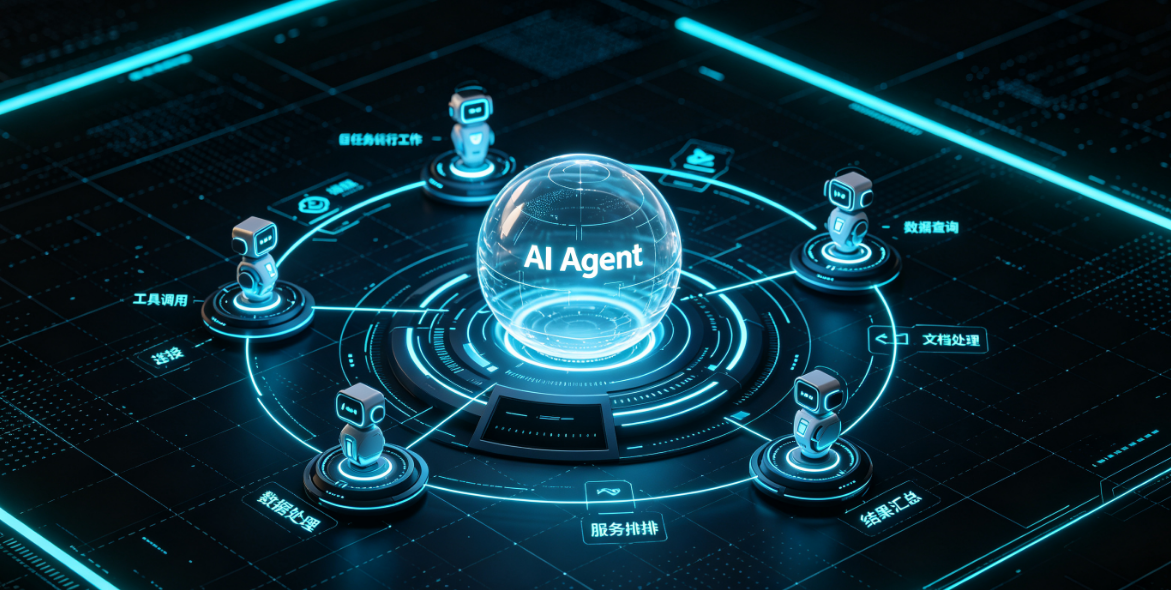
本次分享基于开源项目 SigCLI(AI Agent 零信任凭证层,被 Claude Code、Cursor、Codex 采用)与 SAP 内部 Harness Engineering, 围绕 70+ Skill 生态的工程实践,输出一套端到端方法论,从底层零信任凭证代理、四层 Skill 分层架构、再到 Trace 驱动的全自动演化闭环与确定性 “evals.json“,全面为企业工程实践质量守门。
课程收益
目标:
1.结合 SigCLI 开源实现与 SAP BDC 团队的 harness 工程实战案例,输出企业级 AI Agent 从凭证层到 Skill 演化的完整工程逻辑与落地方法论;
2.提供企业构建内部 Agent 平台直接复用的参考路径,规避凭证泄露、Skill 腐化、演化不可验证等诟病。
成功要点:
1.整套体系已在 SAP 内部多个团队广泛使用,团队日常研发链路 70%+ 由 Agent 驱动,从"人找功能"进入"任务找人"。可快速迁移到金融、电商、企业软件等大规模 Agent 落地场景。
2.基于 eval driven 的确定性断言(regex / substring / absent_regex)取代 LLM judge,让每一次踩过的坑都变成永久关闭的回归测试,是确保 Skill 的演化的直接效果。
启示:
1.零信任凭证层是基于浏览器 SSO 捕获 + 加密本地存储 + 代理注入,这种凭证永不进入 Agent 上下文,为 Agent 访问外部系统提供安全保障。
2. 把重复劳动原子化为可观测、可演化、可治理的可复用组件,建立版本管理 + 遥测驱动评分 + 自进化体系,是四层 Skill 分层架构的关键策略。
3.采用用户偏好、领域事实、跨会话上下文按类型(user / project / feedback / reference)分档存储;对话中即时增量写入,Session 结束由 curator 去重、合并、降权、过期,可最大化的治理 Memory。
受众人群
应用开发工程师、架构师、中台研发人员、CTO、算法工程师、AI工程师以及其他对Skill感兴趣的人员
课程周期
0.5天(3H)
课程大纲
课程模块 | 授课内容 |
一、SigCLI:让 AI Agent 安全接入企业系统 | 1.Client-Server 到 Agent-Server 交互模型演进 2.业界认证方案局限与凭证泄露风险 3.SigCLI 架构与开源生态落地 |
二、Skill 生态工程实践 | 1.3x Rule 与 Forge 铸造方法论 2.四层 Skill 分层架构与 70+ Skill 生态 3.Curation Loop:Skill 全自动演化闭环 |
三、Memory 治理 | 1.分类模型:user / project / feedback / reference 2.生命周期:写入 → 合并 → 降权 → 过期 3.与 Skill 解耦及跨 Agent 共享 |
四、应用案例 | 1.Coding Agent 实战 2.Support Agent 实战 3.其他场景扩展 |


 京ICP备2022035414号-1